Lieferantenbewertung nach NISG 2026 und NIS2.
Suploris ist eine Software für Lieferantenrisikomanagement aus Österreich. Prüfen Sie die Informationssicherheit Ihrer Lieferanten, verstehen Sie jede Note und belegen Sie Ihre Sorgfalt nach NISG 2026.
- Daten in der EU
- Für Lieferanten kostenlos
- Jede Note nachvollziehbar
Für Ihre ganze Lieferantenliste: Kostenlos starten
Warum B?
Nachweise für Tier 1
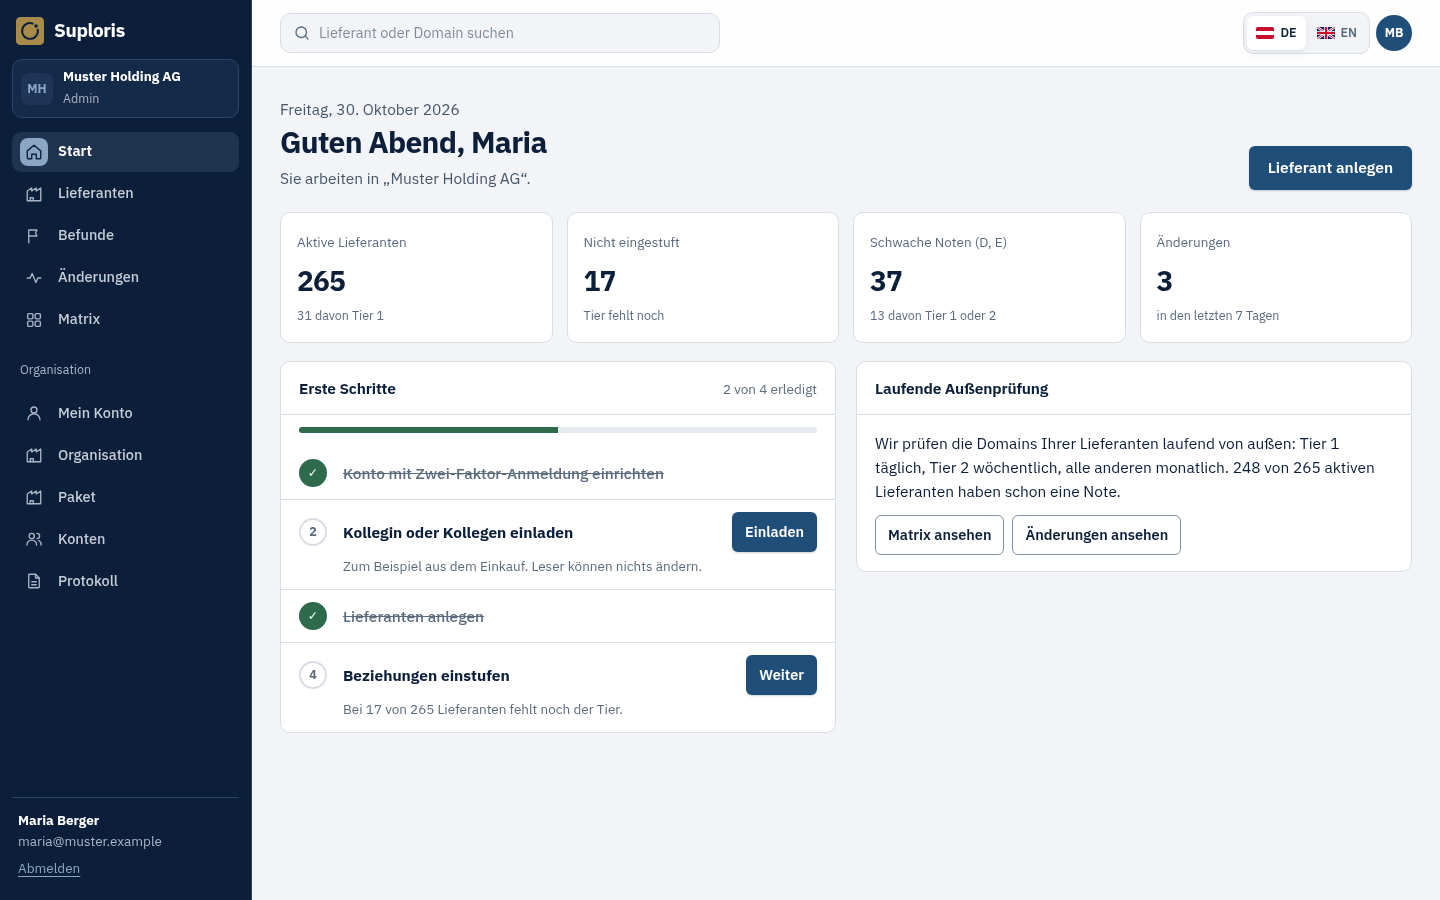
Ein Profil je Lieferant. Für jedes Risiko.
Alle Risikobereiche in einem Profil, damit Sie nicht mehrere Werkzeuge pflegen. Informationssicherheit ist in jedem Paket enthalten, weitere Bereiche buchen Sie als Modul dazu.
- Informationssicherheit
Lieferantenbewertung mit Außenprüfung (E-Mail-Schutz, Verschlüsselung), Fragebogen nach NISG 2026, Nachweise.
in jedem Paket - Compliance und Sanktionen
Sanktionslistenprüfung mit der EU-Sanktionsliste und Listen der UN, der USA und Großbritanniens.
Modul - Finanzen
Insolvenz und Bonität von Lieferanten aus offiziellen Quellen wie der Ediktsdatei.
Modul - Datenschutz
Auftragsverarbeitungsvertrag (AVV), Unterauftragnehmer, Übermittlung in Drittländer.
Modul - Resilienz
Ausfallrisiko, Ersatzlieferanten, Klumpenrisiko durch wenige Anbieter.
Modul - ESG und Menschenrechte
Länderrisiken, Zertifikate, Lieferkettengesetz und EU-Lieferkettenrichtlinie (CSDDD).
Modul
Aus Österreich, für den deutschsprachigen Raum.
- Entwickelt in Österreich
Von der Neuralis GmbH i.G., mit Erfahrung aus der Informationssicherheit.
- Daten in der EU
Ihre Daten liegen in Rechenzentren in der EU. Dienstleister nennen wir offen.
- DSGVO von Anfang an
Auftragsverarbeitungsvertrag, Löschfristen und Protokoll für jede Änderung.
- Support auf Deutsch
Oberfläche, Vorlagen und Hilfe in Ihrer Sprache.
- Nur passive Prüfung
Wir sehen nur, was öffentlich ist. Keine Portscans, keine Angriffe.
Seit 1. Oktober 2026 gehört die Lieferkette zur Sicherheit.
- Das NISG 2026 verlangt Maßnahmen für die Sicherheit der Lieferkette.§ 32 Abs. 4 lit. d NISG 2026, BGBl. I Nr. 94/2025. Geprüft am 29.10.2026.
- Angreifer kommen oft über Dienstleister, Software und Fernwartung von Lieferanten.
- Eine Excel-Liste zeigt nicht, welcher Lieferant heute ein Risiko ist.
Vier Schritte, vom Lieferantenverzeichnis zum Nachweis.
Erkennen
Laden Sie Ihre Lieferantenliste hoch. Suploris ordnet Domains zu und findet Doppelte.
Einstufen
Fünf Fragen zur Bedeutung ergeben einen Vorschlag für Tier 1 bis 4.
Bewerten
Außenprüfung, Fragebogen und Nachweise ergeben eine Note mit Begründung.
Nachweisen
Ein Bericht zeigt Prüfern und Behörde, wen Sie wann wie geprüft haben.
Eine Note, die sich selbst erklärt.
Jede Note zeigt, woraus sie besteht, welche Quelle sie stützt und wie alt die Daten sind. Gewichte und Regeln legen Sie selbst fest.
Die Note gilt wie ein Prüfpickerl nur eine bestimmte Zeit. Alte Daten zählen weniger, bis neu geprüft wird.
Beispiel
Warum B?
Schema „Informationssicherheit Tier 1“, Version 3- E-Mail-Absenderschutz nur im Beobachtungsmodus minus 8, DNS 29.10.
- Zertifikat gültig, TLS 1.3 bestanden, 29.10.
- Mehr-Faktor-Anmeldung für Fernwartung umgesetzt, Antwort 14.10.
- Notfallplan nicht getestet minus 12, Antwort 14.10.
- ISO-27001-Zertifikat, gültig bis 03/2028 geprüft 15.10.
K.-o.-Regel nicht ausgelöstOhne Ansprechperson für Sicherheitsvorfälle wäre höchstens Note C möglich.
Für Lieferanten kostenlos.
Lieferanten füllen ihr Profil einmal aus und geben es an beliebig viele Kunden frei. Das spart beiden Seiten Arbeit.
- Befunde der Außenprüfung sehen, richtigstellen und Nachweise hochladen.
- Fragebögen auf Deutsch, mit Antworten aus früheren Fragebögen vorbefüllt.
- Selbst bestimmen, welcher Kunde welche Unterlagen sieht.
Feste Preise bis 500 Lieferanten, ohne Einführungsprojekt.
Free
Zum Ausprobieren.
0 €
- Bis 10 Lieferanten
- Außenprüfung mit Note und Rechenweg
- Ein Fragebogen „NISG kurz“
- 2 Nutzer
Team
Für Sicherheit und Einkauf in mittleren Firmen.
3.900 € im Jahr
- Bis 100 Lieferanten
- Sicherheit komplett: Fragebögen, Befunde, NISG-Bericht
- Nutzer unbegrenzt
Business
Für größere Lieferantenstämme und mehrere Bereiche.
9.900 € im Jahr
- Bis 500 Lieferanten
- Unternehmensdaten Österreich automatisch
- Anmeldung über Ihr Firmenkonto (SSO)
- Schnittstelle und Webhooks zubuchbar
Enterprise
Für Konzerne und Gruppen.
Auf Anfrage
- Mehr als 500 Lieferanten
- Schnittstelle, Webhooks und Lebenszyklus enthalten
- Vertrag nach Ihren Vorgaben
Jahrespreise in Euro ohne Umsatzsteuer. Bezahlt wird nach der Zahl Ihrer aktiven Lieferanten, Nutzer sind ab Team unbegrenzt. Module wie Compliance oder Lieferkette buchen Sie je Paket dazu. Ab 500 Lieferanten erstellen wir ein Angebot. Lieferanten zahlen nie.
Häufige Fragen
Was ist Lieferantenrisikomanagement?
Lieferantenrisikomanagement heißt: Risiken durch Lieferanten erkennen, bewerten, überwachen und belegen. Dazu zählen Informationssicherheit, Sanktionen, Insolvenz, Datenschutz und ESG. Auf Englisch heißt es Third-Party-Risk-Management, kurz TPRM.
Was verlangt das NISG 2026 bei Lieferanten?
Wesentliche und wichtige Einrichtungen müssen Maßnahmen für die Sicherheit ihrer Lieferkette umsetzen (§ 32 Abs. 4 lit. d NISG 2026). Dabei zählt auch die Cybersicherheitspraxis ihrer Anbieter. Suploris hilft mit Note und Rechenweg, Fragebogen und Nachweisen. Fundstelle geprüft am 30.10.2026.
Ist der Selbsttest legal?
Ja. Der Selbsttest liest nur Daten, die jeder Browser und jeder Mailserver ohnehin sieht. Er sucht keine offenen Ports, probiert keine Zugänge aus und füllt keine Formulare aus.
Was prüfen Sie genau?
Den Schutz vor gefälschten Absendern (SPF, DMARC, MTA-STS) und die Verschlüsselung der Website. Dazu Sicherheits-Header, die Meldestelle security.txt, DNSSEC und das Ablaufdatum der Domain.
Wo liegen meine Daten?
In Rechenzentren in der EU. Für Zugangs- und Bot-Schutz nutzen wir Cloudflare. Die Datenschutzerklärung nennt alle Einzelheiten.
Sieht mein Lieferant, dass ich ihn geprüft habe?
Nein. Der Lieferant sieht nur einen Abruf mit unserer Kennung. Ergebnisse sind nicht öffentlich auffindbar und verfallen nach 7 Tagen.
Ich bin Lieferant. Wie widerspreche ich der Prüfung?
Schreiben Sie uns über die Info-Seite zum Selbsttest. Wir nehmen Ihre Domain in die Ausschlussliste auf.
Ersetzt Suploris eine Zertifizierung nach ISO 27001?
Nein. Suploris hilft Ihnen, Lieferanten zu bewerten und Nachweise zu sammeln. Eine Zertifizierung bleibt Sache einer akkreditierten Stelle.
Für wen ist Suploris gedacht?
Für Firmen in Österreich, Deutschland und der Schweiz. Sie bewerten damit Lieferanten nach NISG 2026 und NIS2.
Gilt NIS2 auch für meine Lieferanten?
Die Pflicht trifft zuerst wesentliche und wichtige Einrichtungen. Sie müssen aber die Sicherheit ihrer Lieferkette steuern (Art. 21 Abs. 2 lit. d NIS2-Richtlinie). Deshalb fragen sie ihre Lieferanten nach Nachweisen. Im kostenlosen Lieferantenportal beantworten Lieferanten diese Fragen online.
Was kostet Software für Lieferantenmanagement?
Bei Suploris zahlen Sie nach der Zahl Ihrer aktiven Lieferanten. Free kostet 0 € für bis zu 10 Lieferanten. Team kostet 3.900 € im Jahr für bis zu 100 Lieferanten. Business kostet 9.900 € im Jahr für bis zu 500 Lieferanten. Ab mehr als 500 Lieferanten erstellen wir ein Angebot. Lieferanten zahlen nie.
Prüft Suploris auch Sanktionslisten?
Das Modul Compliance und Sanktionen ist in Vorbereitung. Es wird Lieferant und Konzernmutter mit der EU-Finanzsanktionsliste und Listen der UN, der USA und Großbritanniens abgleichen. Ein Treffer zählt erst, wenn ein Mensch ihn bestätigt.
Hilft Suploris auch bei DORA?
Teilweise. Außenprüfung und Fragebogen decken die Informationssicherheit von IKT-Dienstleistern ab. Einen eigenen DORA-Fragebogen und das Informationsregister nach DORA bietet Suploris derzeit nicht.
Wie schnell sind wir startklar?
Am selben Tag. Sie laden Ihre Lieferantenliste als Excel- oder CSV-Datei hoch, ordnen Domains zu und die Außenprüfung beginnt. Ein Einführungsprojekt braucht es nicht.
Enterprise für mehr als 500 Lieferanten.
Wir erstellen Ihnen ein Angebot nach Ihren Vorgaben und zeigen Ihnen Suploris an Ihren echten Lieferanten. Kostenlos und unverbindlich, auf Deutsch oder Englisch.
Fragen vorab? Schreiben Sie an kontakt@neuralis.at.